Gestión de claves de cifrado bajo la directiva del CBN
Las claves de cifrado están explícitamente en el ámbito de la directiva del CBN. Cómo diseñar la custodia de claves en el país: HSM, KMS, jerarquía, rotación, ceremonias y evidencia.
La circular del CBN del 15 de junio de 2026 nombra las claves de cifrado como parte de las funciones administrativas que deben localizarse junto con el procesamiento primario, las bases de datos, los backups, la identidad y los logs de auditoría. De todos los elementos en el ámbito, las claves son el que menos espacio ocupa y el de mayores consecuencias. Una clave custodiada en el extranjero hace que cada byte que protege dependa de infraestructura extranjera. Este artículo describe cómo diseñar una gestión de claves defendible bajo la directiva antes del 1 de enero de 2027.
Por qué las claves se nombran expresamente
El cifrado es tan local como la clave. Si una base de datos nigeriana está cifrada en reposo con una clave almacenada en un servicio de gestión de claves extranjero, entonces:
- El servicio extranjero puede, en principio, denegar el acceso a los datos reteniendo la clave
- Cada operación de descifrado requiere una llamada de red fuera de Nigeria
- El material de claves o los metadatos de uso se registran fuera de Nigeria
- Un regulador que inspeccione el sistema no puede verificar la custodia sin acceso a un proveedor extranjero
La prohibición de dependencia de infraestructura cloud extranjera aplica de lleno. La gestión de claves no es, por tanto, una optimización posterior a la migración; es un prerrequisito de la propia migración.
Primero el inventario: qué claves existen
Antes de elegir un KMS, enumere lo que debe moverse. En una plataforma de pagos típica encontramos claves al menos en estos lugares:
| Clase de clave | Ubicación típica hoy | Protege |
|---|---|---|
| Claves maestras de cifrado transparente de base de datos | KMS del hiperescalar | Cada fila de la base de datos de pagos |
| Claves de cifrado de volúmenes y objetos | KMS del hiperescalar, por defecto | Discos, snapshots, backups |
| Claves de cifrado de campo a nivel de aplicación | Configuración de aplicación o gestor de secretos cloud | PAN, números de cuenta, tokens |
| Claves privadas TLS de las APIs de pago | Balanceador cloud o gestor de certificados | Datos en tránsito |
| Claves de firma de JWT y credenciales de API | Proveedor de identidad | Acceso a la plataforma |
| Claves de cifrado de backups | Vault del producto de backup | Todos los backups |
| Claves residentes en HSM para procesamiento de tarjeta y PIN | HSM de pagos, a veces ya on-premises | Criptografía de tarjetas |
| SSH y credenciales de infraestructura | Gestor de secretos cloud, CI/CD | Acceso administrativo |
Las dos últimas filas suelen ser las únicas que ya están en Nigeria. El resto necesita un plan.
Arquitectura objetivo: una jerarquía de claves nigeriana
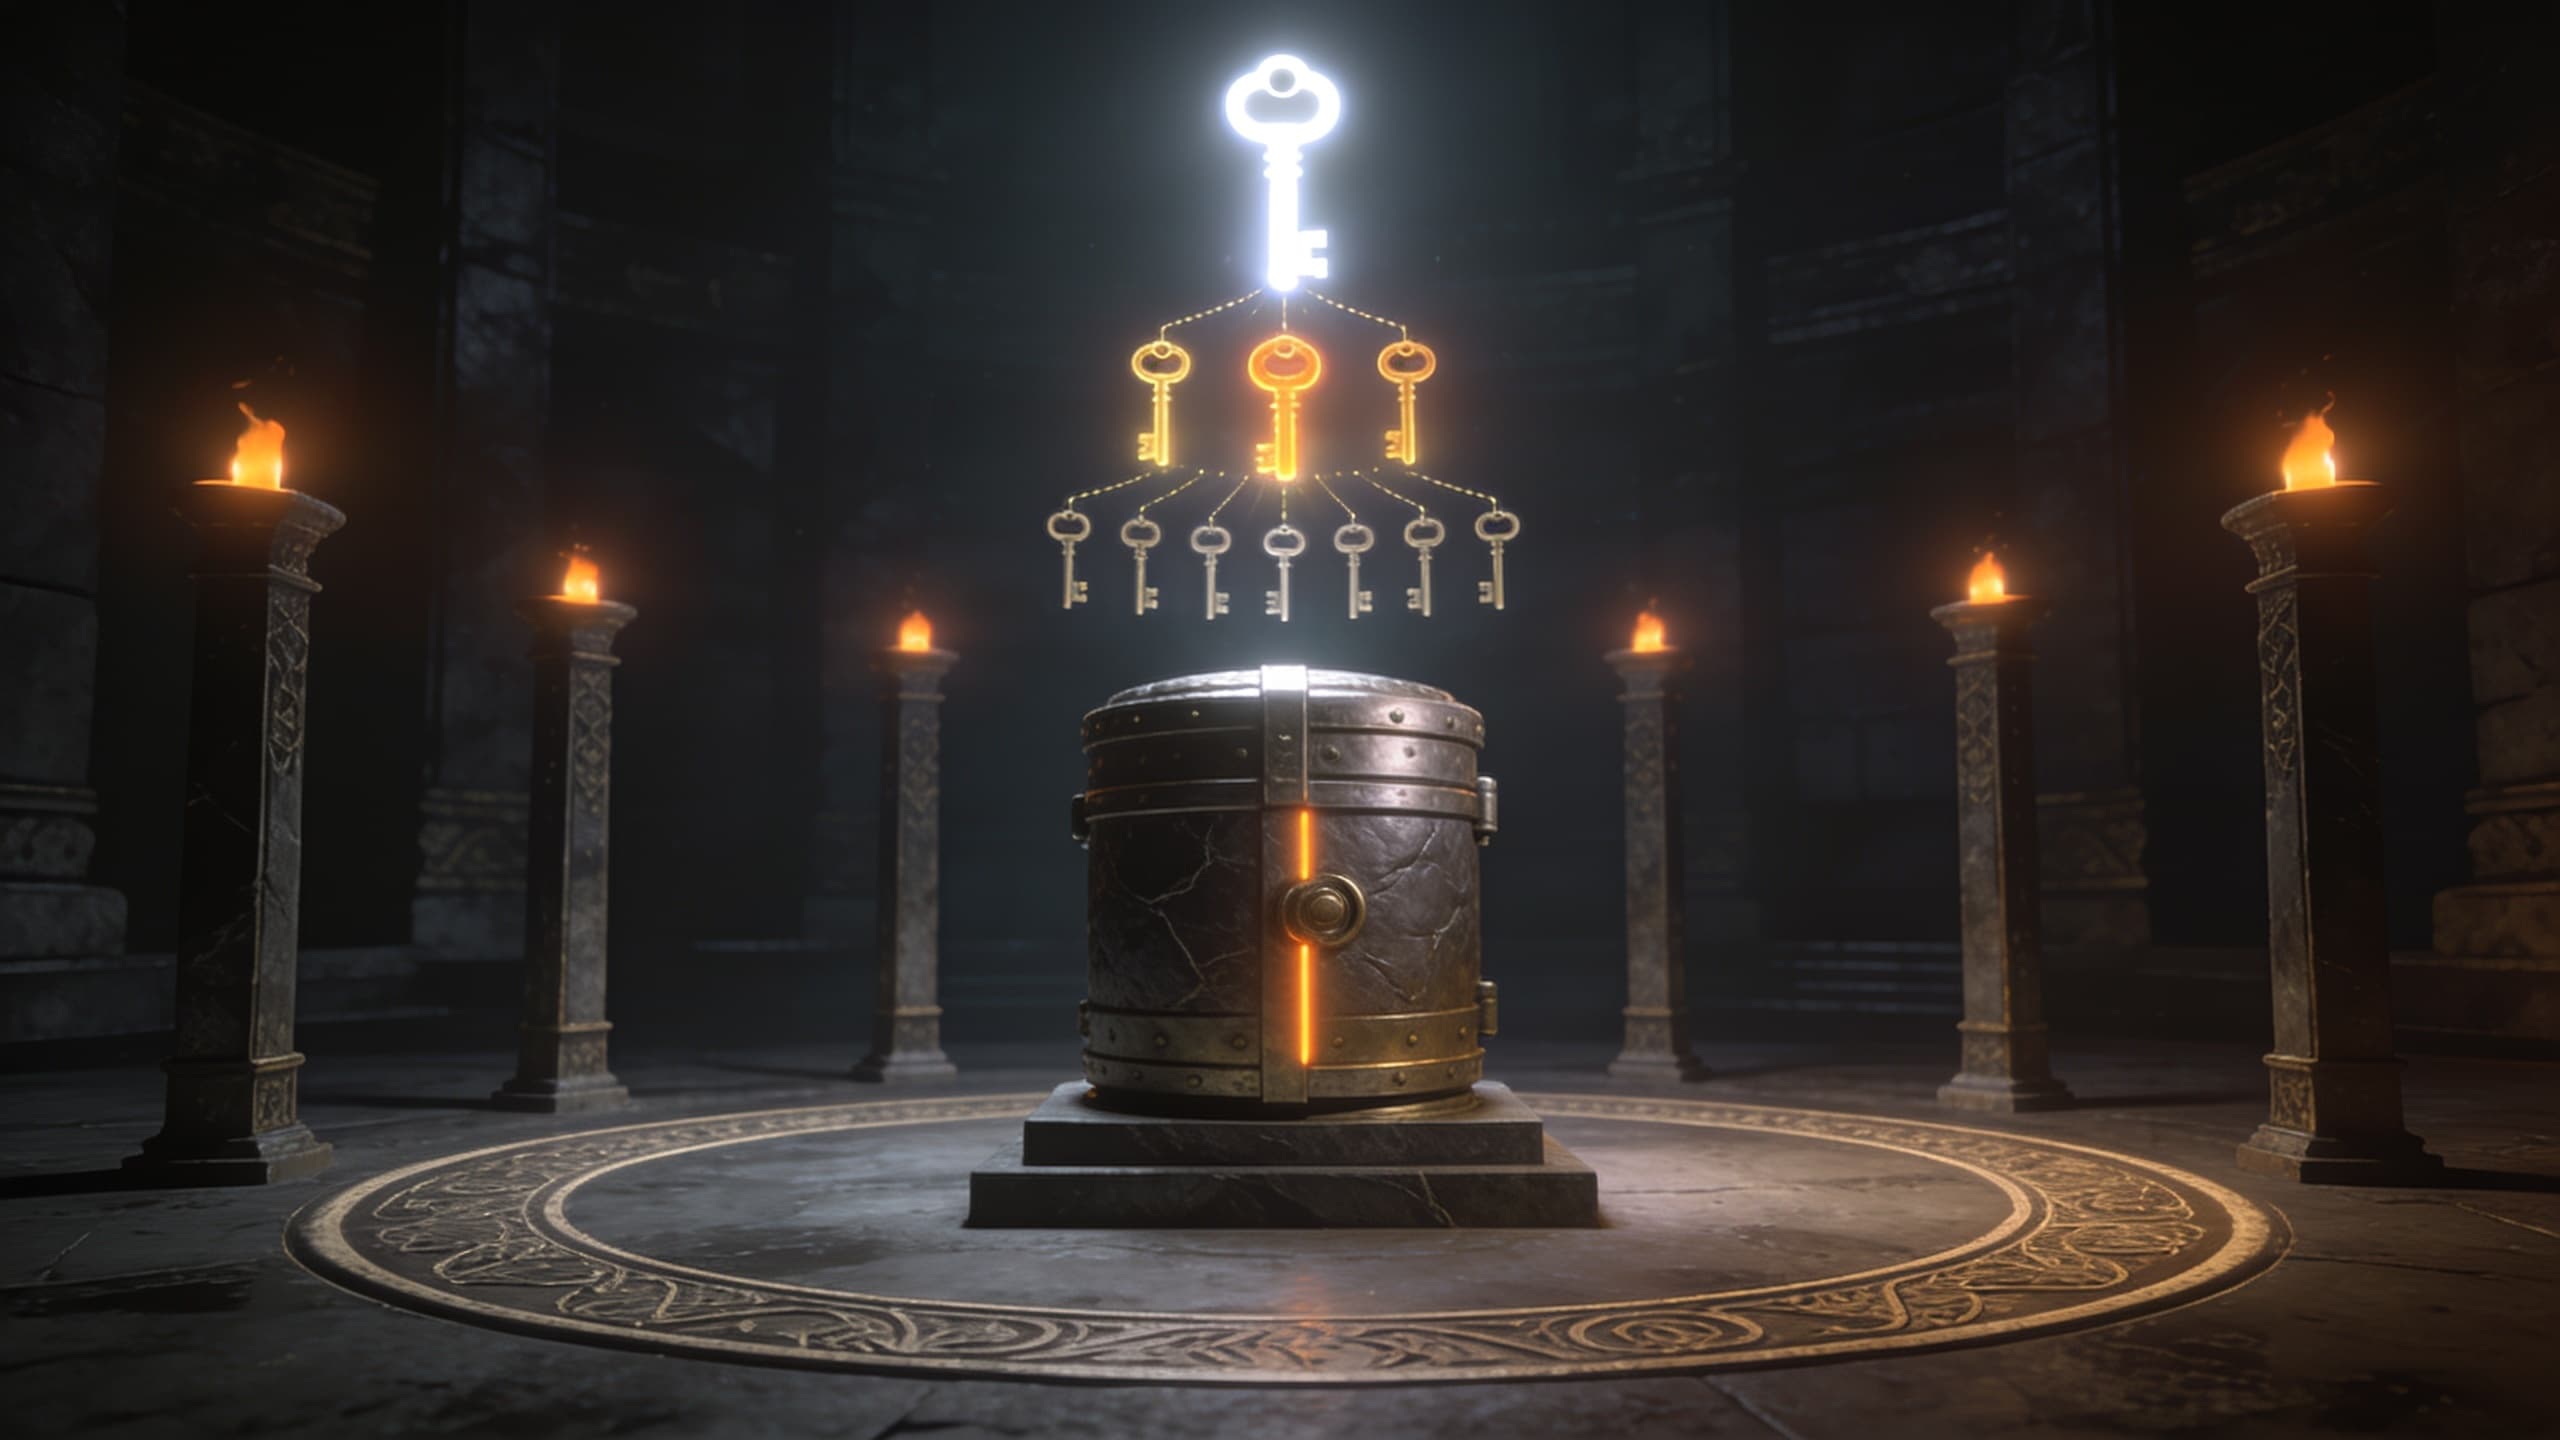
Un diseño defendible tiene tres niveles, todos residentes en Nigeria:
Nivel 1: raíz de confianza
Un módulo de seguridad hardware, o un servicio respaldado por HSM, en una instalación nigeriana. Custodia las claves raíz y nunca las exporta en claro. Las opciones incluyen un appliance HSM dedicado en su propio rack en una instalación de colocation, o un clúster HSM compartido entre las plataformas de la entidad. El HSM debería ser FIPS 140-2 nivel 3 o equivalente, con una ceremonia de claves documentada para su inicialización.
Nivel 2: servicio de gestión de claves
Una capa KMS que emite, envuelve y rota las claves de cifrado de datos, respaldada por el HSM. Herramientas open source autoalojadas (HashiCorp Vault Community u OpenBao con sello HSM, por ejemplo) funcionan bien en una nube privada y ofrecen un plano de control residente en el país. Esta capa expone las APIs que llaman bases de datos, almacenamiento y aplicaciones.
Nivel 3: claves de cifrado de datos
Claves por almacén de datos o por tenant, generadas por el KMS y envueltas por claves de nivel 2. Son las que usan realmente la base de datos, el almacén de objetos y las aplicaciones. Rotan con frecuencia y nunca se almacenan sin envolver.
La propiedad a preservar es simple: con todas las rutas de red fuera de Nigeria cortadas, la plataforma debe seguir arrancando, desellándose y descifrando. Si no puede, el diseño conserva una dependencia extranjera.
Migrar claves sin parada
Mover claves es distinto de mover datos, porque no se puede simplemente copiar una clave desde un HSM extranjero. El enfoque habitual es el recifrado:
- Aprovisionar el HSM y el KMS nigerianos. Ejecutar la ceremonia de claves con testigos y registrarla.
- Generar nuevas claves maestras en el país.
- Para cada almacén de datos, añadir la nueva clave maestra como clave de cifrado de claves adicional, y rotar la clave de cifrado de datos para que quede envuelta solo por la maestra local.
- Recifrar los datos en reposo donde el producto lo requiera (la mayoría de bases de datos y sistemas de almacenamiento modernos reenvuelven en lugar de reescribir).
- Mover el cifrado de campo a nivel de aplicación al nuevo KMS con lectura dual de claves antigua y nueva durante una ventana de transición, y retirar después la antigua.
- Reemitir certificados TLS con claves privadas generadas en el país.
- Rotar toda credencial que haya estado alguna vez en el gestor de secretos extranjero.
- Destruir las claves extranjeras y conservar el registro de destrucción como evidencia.
El paso 5 es donde se va la mayor parte del calendario. Las aplicaciones que embebieron una librería cliente de un KMS extranjero necesitan cambios de código, pruebas y un ciclo de release. Empiece por ahí.
Backups y claves
Dos reglas evitan los fallos más comunes:
- Los backups deben ser recuperables solo con claves del país. Pruebe una restauración completa desde un backup nigeriano usando únicamente material de claves nigeriano. Si la restauración llama a un KMS extranjero, el backup no cumple.
- Los backups del propio KMS permanecen en Nigeria. El estado del KMS y los tokens de backup del HSM son los artefactos más sensibles de la plataforma. Guárdelos en una segunda instalación nigeriana, bajo custodia separada.
Controles operativos por los que preguntarán los inspectores
La directiva exige evidencia, no solo arquitectura. Para la gestión de claves, prepare:
- Un inventario de claves con cada clase de clave, su ubicación, su custodio y su periodo de rotación
- Actas de ceremonia de claves de la inicialización del HSM, con firmas de testigos
- Registros de rotación que muestren que las claves rotan según calendario
- Logs de acceso al KMS, retenidos en Nigeria, que muestren quién usó qué clave y cuándo
- Separación de funciones: ninguna persona puede administrar a la vez el HSM y la base de datos
- Un registro de destrucción de las claves extranjeras retiradas durante la migración
- Resultados de pruebas de restauración que demuestren la recuperación solo con claves del país
Son controles ordinarios en una práctica madura de gestión de claves. La diferencia bajo la directiva es que la columna de ubicación debe decir "Nigeria" en cada fila.
Errores frecuentes
- Usar la región nigeriana de un hiperescalar para el KMS. Incluso cuando un proveedor global tiene presencia local, el plano de control y la operación pueden no ser nigerianos, y la prohibición de dependencia aplica. Verifique desde dónde se administra el servicio antes de confiar en él.
- Dejar el proveedor de identidad en el extranjero. Las claves de firma de JWT son claves. Si el IdP es extranjero, el acceso a la plataforma lo controlan claves extranjeras.
- Olvidar los certificados. Las claves privadas TLS de los endpoints de pago suelen generarlas servicios de certificados cloud y el equipo nunca las ve.
- Conservar el KMS antiguo "por si acaso". Una clave extranjera retenida es una dependencia extranjera retenida. Destrúyala y conserve el registro.
Cómo encaja en el programa global
La gestión de claves toca todos los demás frentes: las bases de datos no pueden migrarse hasta tener de dónde obtener claves; los backups no pueden validarse hasta que sea posible restaurar con claves locales; la pila de observabilidad necesita los logs de acceso al KMS. En los planes de migración que construimos, el KMS se levanta en la primera fase, antes de mover ningún dato. Vea ¿Cuánto tarda realmente una migración de datos de pagos? para su posición en el calendario, y la solución de repatriación de datos para la estructura completa de frentes de trabajo.
Esto no es asesoramiento legal. Este artículo describe opciones de diseño técnico con fines de planificación. Consulte a sus asesores legales y de cumplimiento sobre cómo se aplica la directiva a su entidad.
NuxFamily diseña y opera la gestión de claves en el país como parte de las plataformas de nube privada que construye para entidades financieras, incluida la integración de HSM, el KMS autoalojado y la propia migración de claves. Si quiere revisar su inventario de claves frente a la directiva, empiece por nuestro recurso sobre localización de datos del CBN o contacte con nosotros.